 Aggiungi La Notizia come Fonte preferita
 Segui La Notizia su X
 Segui La Notizia su Instagram
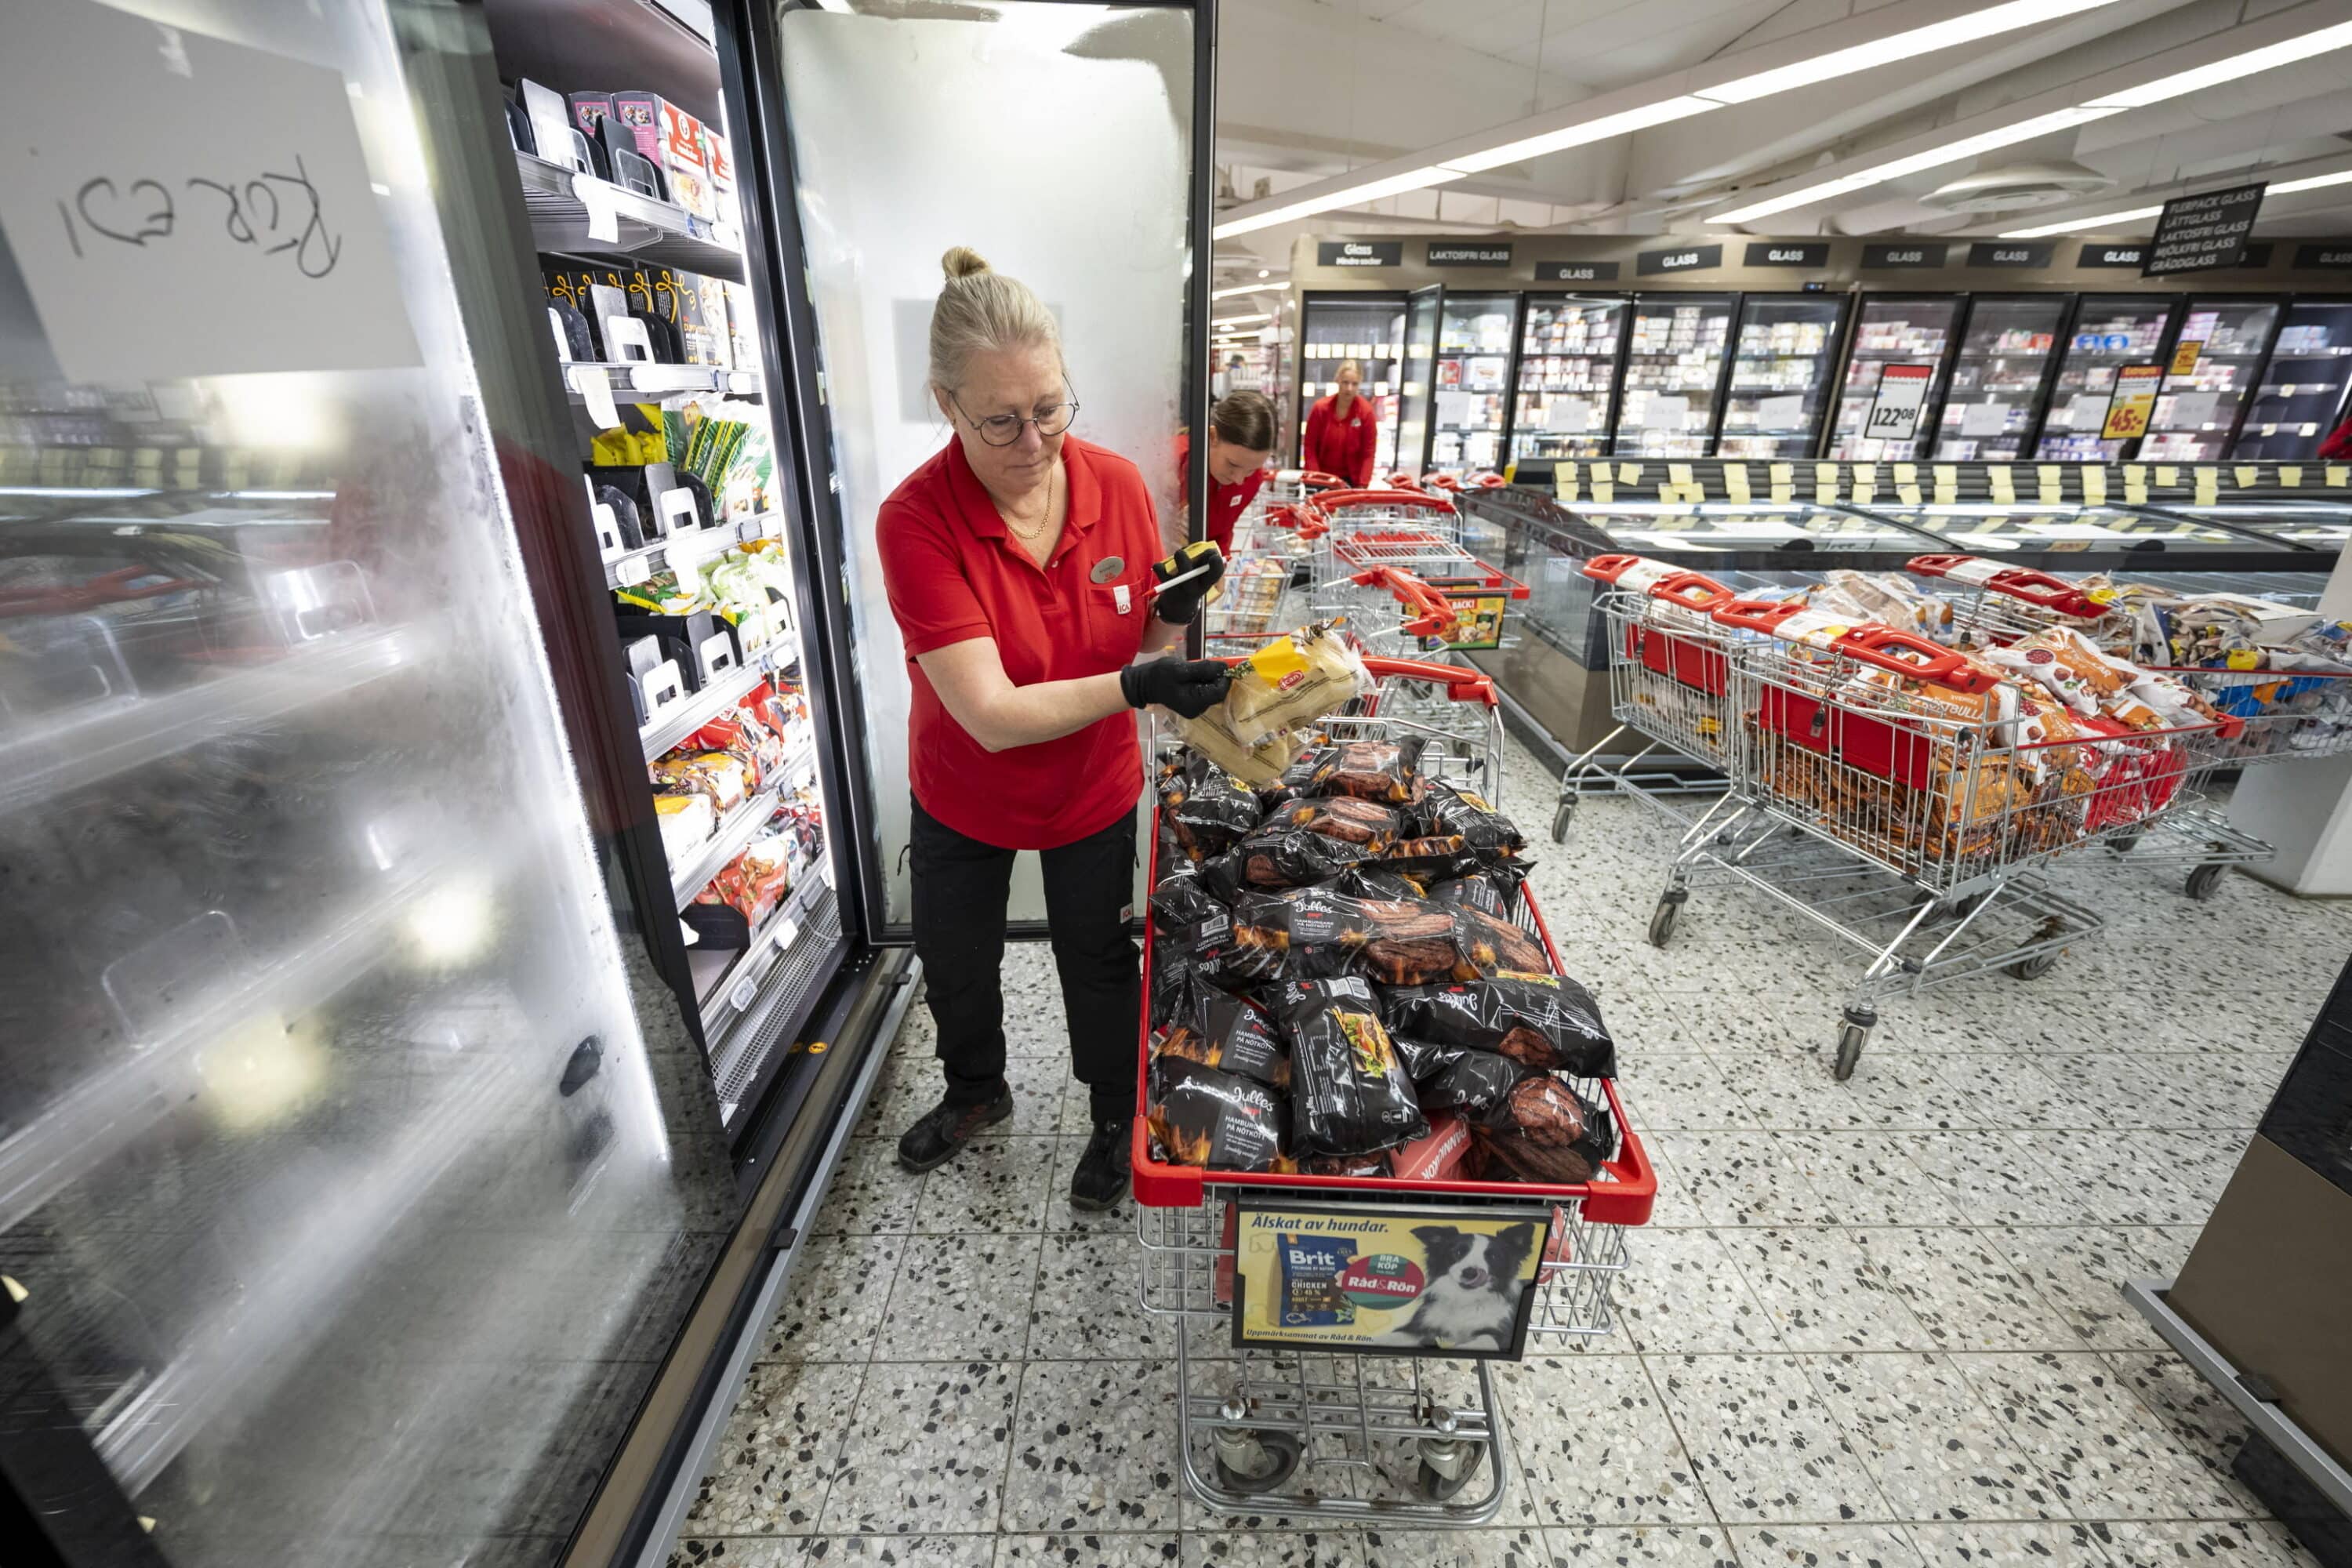
Frigoriferi in panne in tutta Italia, ma anche in altri Paesi europei, e tonnellate di cibo deteriorato che i supermercati hanno dovuto mandare al macero. A un giorno dalla nuova ondata di attacchi informatici, mentre ancora manca un’attribuzione ufficiale sulla responsabilità delle incursioni, si fa sempre più insistente il sospetto che dietro i cybercriminali possano esserci gruppi filorussi.
A riferirlo sul proprio profilo social è il Tg1, secondo cui due gruppi di hacker filorussi, Noname057(16) e Z-Pentest, avrebbero pubblicato un video sui social nel quale rivendicano gli attacchi agli impianti di refrigerazione che hanno colpito diversi Paesi europei. Come si legge nel post del telegiornale, questo sarebbe il messaggio diffuso dai due collettivi di hacker: “Noi, Noname057(16), in collaborazione con Z-Pentest stiamo infliggendo un colpo devastante alle apparecchiature Danfoss e Dixell Web. Non c’è stato bisogno di alcun malware. Abbiamo semplicemente sfruttato i sistemi integrati”.
Gli stessi cybercriminali concludono poi il comunicato con una pesante minaccia che non lascia presagire nulla di buono: “La nostra portata si estende a sistemi di approvvigionamento idrico, centrali elettriche, impianti industriali e siti di stoccaggio alimentare. Incidenti simili hanno colpito centinaia di località in tutta Europa, eppure non hanno imparato dai loro errori. Ancora una volta abbiamo dimostrato il vero costo della maturità digitale occidentale. Quindi tenete d’occhio le nostre azioni sulla scena globale”.
